Binance victime d’un piratage estimé à 6,3 milliards de dollars : le plus grand casse de l’histoire crypto ?
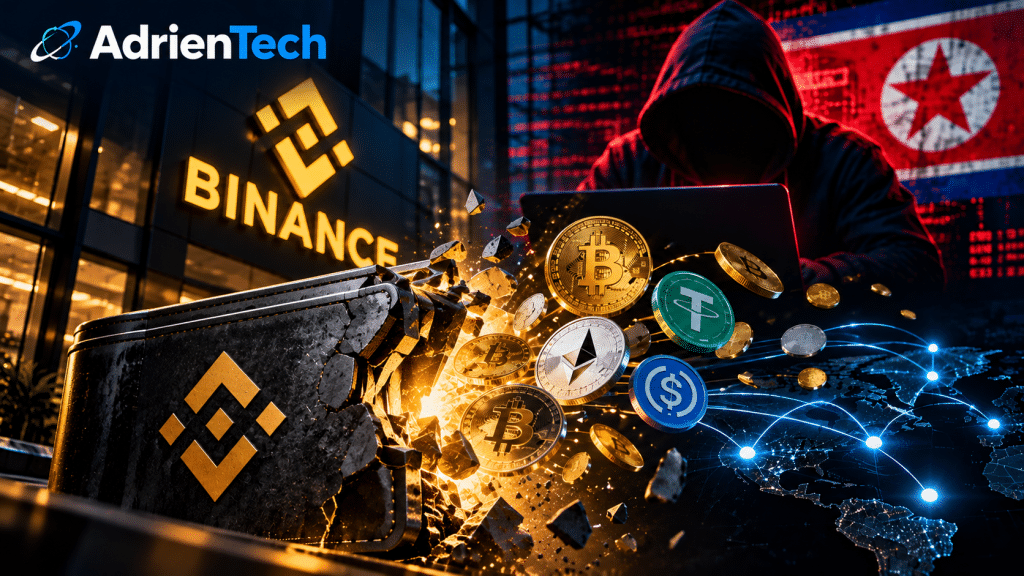
La première plateforme mondiale d’échange de cryptomonnaies fait face à une crise de sécurité sans précédent. Le 29 octobre 2026, Binance a signalé un incident dont l’impact est estimé à 6,3 milliards de dollars. Environ 3 milliards ont déjà été localisés ou gelés grâce à la coopération de plusieurs acteurs du secteur. Derrière ce chiffre vertigineux, une question : comment une plateforme de cette envergure a-t-elle pu être compromise ?
Le secteur des cryptomonnaies traverse l’une de ses journées les plus inquiétantes. Binance, qui compte des centaines de millions d’utilisateurs dans le monde, a confirmé une importante faille de sécurité ayant entraîné des transactions de retrait non autorisées.
Le montant annoncé donne le vertige : environ 6,3 milliards de dollars d’actifs concernés. Si l’ampleur de l’incident se confirme, il pourrait s’agir du plus important piratage jamais enregistré dans l’industrie des cryptomonnaies.
L’affaire est d’autant plus préoccupante que Binance représente un acteur central de cet écosystème. La plateforme affirme que les fonds des utilisateurs restent protégés et promet de couvrir les pertes. Mais les circonstances de l’attaque et le devenir des milliards de dollars concernés soulèvent de nombreuses interrogations.
6,3 milliards de dollars : ce que l’on sait réellement
Le 29 octobre 2026, des mouvements inhabituels de cryptomonnaies ont été détectés sur plusieurs réseaux blockchain. Les premières estimations des sociétés spécialisées dans l’analyse des transactions ont rapidement évoqué plusieurs milliards de dollars.
Binance a ensuite publié un communiqué officiel le 30 octobre, confirmant un impact total estimé à environ 6,3 milliards de dollars.
La plateforme indique avoir travaillé avec des partenaires pour identifier et bloquer une partie des actifs concernés. Environ 3 milliards de dollars auraient ainsi été gelés ou localisés sur la blockchain.
Il reste donc une somme considérable dont le statut doit encore être éclairci. Binance n’a pas apporté de réponse définitive sur les quelque 3,3 milliards de dollars restants.
Il faut néanmoins être précis sur les chiffres : les 6,3 milliards représentent l’impact estimé de l’incident. Ils ne correspondent pas nécessairement à une perte financière nette définitive pour Binance ou ses clients. La récupération des fonds et l’évaluation finale des dommages sont toujours en cours.
Dans son enquête, Associated Press souligne également que Binance n’a pas encore confirmé que la totalité des actifs concernés avait été définitivement dérobée.
Un ordinateur d’ingénieur serait à l’origine de l’attaque
L’un des premiers éléments communiqués par Binance concerne l’origine technique de l’incident.
Selon l’enquête préliminaire de l’entreprise, l’attaque pourrait avoir commencé par la compromission de l’ordinateur portable d’un ingénieur DevOps.
Ce type de spécialiste intervient dans la gestion des infrastructures informatiques, des déploiements logiciels et des systèmes qui permettent aux services numériques de fonctionner.
D’après Binance, l’accès à cet ordinateur aurait permis à un attaquant de pénétrer dans un conteneur de services et de soumettre des transactions de retrait non autorisées.
La plateforme précise ne pas avoir trouvé de preuve d’une fuite des clés privées de ses portefeuilles.
Cette distinction est essentielle. Les clés privées permettent de contrôler directement les cryptomonnaies détenues sur une adresse blockchain. Leur compromission aurait constitué un scénario particulièrement grave.
Dans le cas présent, les premières informations orientent plutôt l’enquête vers une compromission de l’environnement informatique et de ses autorisations internes.
Cela rappelle une réalité importante : la sécurité d’une plateforme crypto ne dépend pas uniquement de ses systèmes de chiffrement. Les ordinateurs des employés, les accès administrateurs et les procédures de validation peuvent également devenir des points d’entrée.
Binance promet de publier un rapport technique détaillé lorsque l’enquête sera terminée.
La Corée du Nord suspectée derrière le piratage
Qui se cache derrière cette opération ?
Plusieurs sociétés spécialisées dans l’analyse blockchain, notamment TRM Labs et Chainalysis, évoquent une possible implication de groupes liés à la Corée du Nord.
Les chercheurs rapprochent certaines caractéristiques de l’attaque de méthodes déjà observées lors de précédentes opérations attribuées à des pirates nord-coréens.
Le groupe TraderTraitor, notamment, est cité dans les premières analyses.
La Corée du Nord est régulièrement accusée par les autorités et les sociétés de cybersécurité de mener des opérations informatiques visant les plateformes financières et les entreprises du secteur des cryptomonnaies.
Ces activités sont soupçonnées de contribuer au financement du régime et de ses programmes stratégiques.
Il convient toutefois de rester prudent : une attribution technique, même considérée comme très probable par des spécialistes, ne constitue pas une preuve judiciaire définitive.
Reuters revient sur cette attribution et sur les éléments recueillis par les sociétés d’analyse.
Tether, Circle et Ripple mobilisés pour bloquer les fonds
L’un des aspects les plus intéressants de cette affaire concerne la réaction de l’écosystème crypto.
Contrairement à une idée largement répandue, les cryptomonnaies ne sont pas toutes impossibles à bloquer une fois transférées.
Certains stablecoins, notamment l’USDT de Tether et l’USDC de Circle, disposent de mécanismes permettant à leurs émetteurs de geler des jetons associés à des adresses identifiées.
Ces dispositifs ont joué un rôle important dans la réaction à l’incident Binance.
Selon les informations communiquées par les entreprises et relayées par Reuters :
- Tether a gelé près de 1,57 milliard de dollars d’actifs liés à l’incident.
- Circle a bloqué plus de 800 millions de dollars en USDC.
- Ripple a également participé aux opérations de surveillance et de gel de certains fonds.
- D’autres acteurs de l’écosystème ont contribué à identifier les mouvements suspects.
Ces interventions illustrent la capacité de coopération entre les entreprises du secteur lorsque des montants considérables sont en jeu.
Mais elles mettent aussi en lumière une contradiction intéressante : les cryptomonnaies sont souvent présentées comme un système financier décentralisé, alors que certains de ses actifs les plus utilisés restent soumis au contrôle d’entreprises privées.
Cette capacité de blocage peut être utile pour lutter contre le blanchiment et les vols. Elle pose néanmoins une question de fond sur la liberté de circulation des actifs numériques.
Binance promet de couvrir les pertes
Face à l’inquiétude des investisseurs, Binance a rapidement tenté de rassurer ses utilisateurs.
Dans son communiqué officiel, l’entreprise affirme que les fonds des clients restent en sécurité et qu’elle prendra en charge l’intégralité des pertes liées à l’incident.
Elle prévoit de mobiliser deux sources de financement : ses propres ressources et le fonds SAFU.
Le SAFU, ou Secure Asset Fund for Users, est une réserve créée par Binance en 2018 pour protéger les utilisateurs en cas d’incident majeur. Elle est notamment destinée à intervenir lors de problèmes de sécurité.
Binance annonce également qu’elle publiera une nouvelle preuve de réserves lorsque les opérations de sécurisation seront terminées.
En attendant, les dépôts et les retraits ont été temporairement suspendus par mesure de précaution. Les autorisations associées aux adresses concernées ont également été révoquées.
Cette réaction vise à limiter les risques supplémentaires et à permettre aux équipes techniques de sécuriser l’infrastructure.
La promesse de remboursement est un élément important, mais elle devra être suivie d’effets. Les investisseurs attendent désormais des informations précises sur la récupération des fonds et sur les garanties financières réellement mobilisées.
Le précédent Bybit : les grandes plateformes restent des cibles
Ce piratage intervient après plusieurs attaques majeures qui ont marqué l’histoire des cryptomonnaies.
En février 2025, la plateforme Bybit avait subi un vol d’environ 1,5 milliard de dollars. L’opération avait été attribuée par les autorités américaines à des acteurs nord-coréens.
Avant cela, le réseau Ronin avait été victime d’une attaque d’environ 540 millions de dollars en 2022. Mt. Gox, l’une des premières grandes plateformes d’échange de Bitcoin, avait également connu un effondrement après la disparition de centaines de millions de dollars de cryptomonnaies.
Mais l’incident Binance change d’échelle.
Avec un impact estimé à 6,3 milliards de dollars, il dépasse largement les précédents événements connus. Il rappelle surtout que la taille d’une entreprise et les moyens financiers dont elle dispose ne garantissent pas une protection absolue contre les cyberattaques.
Reuters propose un comparatif des plus grands piratages de l’histoire des cryptomonnaies.
Bitcoin et les marchés crypto sous pression
L’annonce a également provoqué des réactions sur les marchés.
Le Bitcoin a reculé sous les 79 000 dollars dans les premières heures suivant la diffusion de l’information, tandis que l’Ethereum et le BNB ont également subi des pressions vendeuses.
Les investisseurs redoutent notamment une perte de confiance dans les plateformes centralisées et une possible remise en question de la sécurité des actifs qui y sont conservés.
Le risque ne concerne pas uniquement Binance. Lorsqu’un acteur majeur de l’industrie est touché, l’ensemble du marché peut être affecté par un mouvement de défiance.
L’incident rappelle aussi la différence entre détenir des cryptomonnaies sur une plateforme et les conserver dans un portefeuille personnel dont on contrôle les clés privées.
Dans le premier cas, l’utilisateur dépend de l’infrastructure et des procédures de sécurité de l’entreprise. Dans le second, il assume lui-même la responsabilité de la conservation de ses actifs.
Faut-il retirer ses cryptomonnaies des plateformes d’échange ?
Cet événement ne signifie pas automatiquement que Binance est insolvable ou que les fonds des utilisateurs sont perdus. L’entreprise affirme pouvoir couvrir les pertes et environ 3 milliards de dollars d’actifs ont déjà été gelés ou localisés.
Il serait donc prématuré de parler de faillite ou d’effondrement de la plateforme.
En revanche, cette affaire rappelle quelques principes de prudence :
- Éviter de conserver durablement sur une plateforme d’échange des montants importants qui ne servent pas aux opérations courantes.
- Envisager un portefeuille personnel pour les cryptomonnaies destinées à être conservées sur le long terme.
- Protéger les comptes avec une authentification forte et des moyens de sécurité indépendants.
- Se méfier des faux messages de Binance et des tentatives de phishing qui peuvent profiter de la situation.
Le choix entre plateforme centralisée et portefeuille personnel dépend des besoins de chacun. Mais la maîtrise de ses clés privées reste un élément fondamental de l’autonomie financière dans l’univers crypto.
Une affaire qui pourrait redéfinir les exigences de sécurité
Le piratage de Binance dépasse largement le cadre d’un simple incident informatique.
Il révèle les risques liés à la concentration de milliards de dollars d’actifs au sein d’une même infrastructure et rappelle que les accès internes peuvent représenter une vulnérabilité aussi importante que les portefeuilles eux-mêmes.
La capacité des acteurs comme Tether et Circle à bloquer rapidement des fonds montre également que l’écosystème crypto dispose de moyens de réaction collectifs. Mais elle pose en parallèle la question du pouvoir de contrôle des émetteurs de stablecoins.
Pour Binance, le véritable défi commence maintenant : démontrer que les utilisateurs ne subiront aucune perte, expliquer précisément comment l’attaque a été rendue possible et renforcer ses systèmes pour éviter qu’un tel événement ne se reproduise.
Une chose est certaine : si l’impact de 6,3 milliards de dollars est confirmé, cette attaque restera un événement majeur dans l’histoire de la cybersécurité et des cryptomonnaies.
À propos de l’auteur
Je suis Adrien Hassler, créateur d’AdrienTech, un média consacré à l’intelligence artificielle, aux nouvelles technologies, aux sciences, à l’astronomie et à la blockchain. Passionné par l’innovation, j’explore les technologies qui transforment notre environnement numérique et scientifique, avec l’envie de continuer à décrypter les innovations qui façonnent notre avenir.