L’IA commence à trouver des failles dans Ethereum
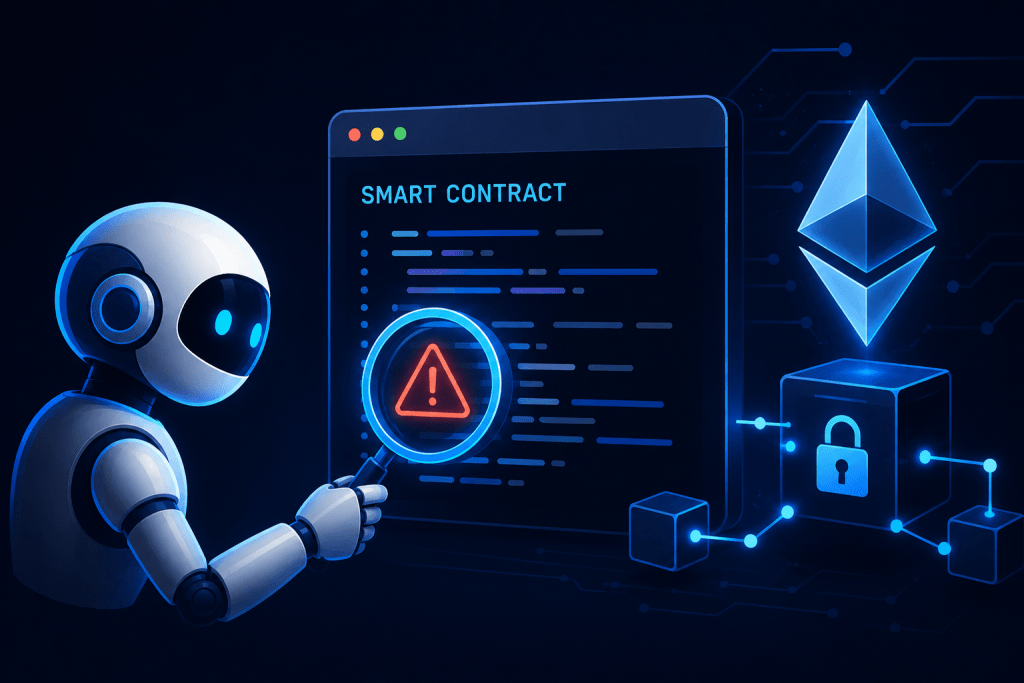
Des agents d’intelligence artificielle sont désormais capables d’analyser des smart contracts et même du code au cœur d’Ethereum. Une évolution qui pourrait transformer la cybersécurité de la blockchain.
Par Adrien Hassler
L’intelligence artificielle ne sert plus seulement à générer du code. Elle commence désormais à chercher les erreurs dans celui-ci.
Et le secteur de la blockchain constitue un terrain particulièrement intéressant pour cette évolution. Les smart contracts contrôlent parfois des sommes considérables et une vulnérabilité peut avoir des conséquences financières immédiates.
En juillet 2026, l’Ethereum Foundation a révélé avoir utilisé plusieurs agents IA coordonnés pour analyser une partie du code sur lequel repose le réseau Ethereum. Les agents ont découvert de véritables bugs, dont une vulnérabilité dans libp2p Gossipsub, un composant important de la communication entre les clients Ethereum. La faille a depuis été corrigée et publiée sous le numéro CVE-2026-34219.
Ce qui était encore expérimental il y a quelques mois commence donc à devenir un véritable outil de sécurité.
Des IA capables de chercher des vulnérabilités
L’idée n’est pas totalement nouvelle.
En février 2026, OpenAI et Paradigm ont présenté EVMbench, un benchmark destiné à mesurer les capacités des agents IA face aux vulnérabilités des smart contracts. Le système teste trois capacités : détecter une faille, la corriger et, dans un environnement isolé, vérifier si elle peut être exploitée.
EVMbench s’appuie sur plus d’une centaine de vulnérabilités issues de véritables audits de sécurité.
Les résultats montrent que les modèles progressent rapidement, même si aucune IA n’est encore capable de détecter ou corriger toutes les vulnérabilités.
Le changement est surtout méthodologique : l’IA devient capable d’explorer le code plutôt que de simplement répondre à une question posée par un développeur.
Des failles inédites découvertes par des agents
Une expérience menée par Anthropic montre jusqu’où cette évolution peut aller.
Dans une étude publiée fin 2025, des agents IA ont été confrontés à 405 smart contracts ayant déjà fait l’objet d’attaques. Les chercheurs ont ensuite testé les modèles sur des contrats plus récents, dont les vulnérabilités n’étaient pas connues au moment de leur entraînement.
Deux vulnérabilités inédites ont alors été découvertes dans un environnement de simulation. Anthropic estime que les failles identifiées sur différents contrats représentaient plusieurs millions de dollars de valeur exploitable dans le cadre du benchmark.
Point important : les chercheurs n’ont pas attaqué de blockchain réelle. Les expérimentations ont été réalisées dans des environnements isolés afin d’éviter tout impact sur des fonds existants.
Cela permet néanmoins de mesurer une capacité nouvelle : une IA peut découvrir une vulnérabilité qu’elle n’a pas simplement apprise dans ses données.
L’IA devient un nouvel outil d’audit
Pour les développeurs blockchain, cette évolution est particulièrement intéressante.
Un audit traditionnel intervient généralement à un moment donné du développement. Des spécialistes examinent le code, recherchent des failles connues et tentent d’identifier des comportements inattendus.
Un agent IA peut, lui, être utilisé beaucoup plus fréquemment.
Une nouvelle version du smart contract est publiée ?
L’agent peut l’analyser.
Une modification intervient ?
Il peut recommencer.
Un comportement inhabituel apparaît ?
Il peut lancer de nouveaux tests.
L’objectif n’est donc pas nécessairement de remplacer les auditeurs humains, mais d’augmenter considérablement le nombre de vérifications possibles.
Mais l’IA peut aussi devenir une arme offensive
C’est le paradoxe.
La capacité qui permet à une IA de trouver une faille pour la corriger peut également servir à la rechercher dans le but de l’exploiter.
C’est précisément pourquoi les travaux d’OpenAI et Paradigm évaluent séparément les capacités de détection, de correction et d’exploitation, dans des environnements contrôlés.
Le sujet rejoint directement ce que nous évoquions dans notre article sur les capacités cyber des intelligences artificielles : plus les agents deviennent autonomes, plus la frontière entre outil défensif et outil offensif devient difficile à tracer.
Dans la blockchain, cette question est encore plus sensible car le code peut contrôler directement des actifs financiers.
Et les agents commencent eux-mêmes à manipuler de la valeur
Cette évolution intervient au même moment qu’une autre transformation : les agents IA commencent à pouvoir utiliser des wallets, effectuer des transactions et payer des services.
Nous avons déjà abordé cette évolution dans notre article consacré aux Agentic Wallets, ainsi que dans notre analyse de x402, le protocole permettant notamment à des agents de payer automatiquement des ressources numériques.
Ces deux tendances vont naturellement se rencontrer.
Un agent capable de dépenser de l’argent doit pouvoir évoluer dans un environnement sécurisé.
Une vulnérabilité dans un smart contract utilisé par cet agent pourrait avoir des conséquences bien plus importantes qu’une simple erreur logicielle.
Une course entre l’attaque et la défense
L’IA pourrait donc accélérer les deux camps.
Côté défense :
- analyse automatisée du code ;
- recherche permanente de vulnérabilités ;
- génération de tests ;
- assistance à la correction ;
- surveillance des nouvelles versions.
Côté attaque :
- analyse automatisée de grandes quantités de code ;
- recherche de vulnérabilités inconnues ;
- automatisation d’une partie du travail des chercheurs en sécurité.
Le véritable enjeu pourrait donc devenir une course à la vitesse.
Qui trouvera la faille en premier : l’IA du développeur ou celle de l’attaquant ?
Ethereum entre dans une nouvelle génération de cybersécurité
L’expérience menée par l’Ethereum Foundation est probablement le signal le plus intéressant.
Les agents IA ne sont plus seulement testés sur des exemples artificiels : ils commencent à être utilisés contre du code réel dont dépend une infrastructure blockchain majeure.
Cela ne signifie évidemment pas que l’IA est devenue un auditeur infaillible.
Les agents produisent encore beaucoup de faux positifs et doivent être contrôlés. L’Ethereum Foundation insiste d’ailleurs sur l’importance de vérifier chaque découverte et de disposer d’une preuve reproductible avant de considérer un problème comme une véritable vulnérabilité.
Mais le changement est déjà là.
L’IA peut désormais lire des systèmes complexes, formuler des hypothèses, rechercher des comportements anormaux et contribuer à découvrir des bugs que les développeurs n’avaient pas identifiés.
La prochaine étape : une blockchain auditée en permanence ?
C’est peut-être là que se trouve le véritable potentiel.
Plutôt que d’attendre un audit avant le lancement d’un protocole, les agents pourraient progressivement surveiller le code en continu.
Chaque modification serait analysée.
Chaque nouvelle version serait testée.
Chaque comportement inhabituel pourrait déclencher une investigation.
La blockchain pourrait alors entrer dans une nouvelle ère : celle d’une sécurité augmentée par l’intelligence artificielle.
Mais une question restera centrale :
Si l’IA devient capable de trouver des failles avant les humains, serons-nous capables de construire des systèmes défensifs suffisamment rapides pour les corriger avant qu’elles ne soient exploitées ?
C’est probablement l’une des prochaines grandes batailles entre intelligence artificielle et cybersécurité.
À propos de l’auteur
Adrien Hassler est le créateur d’AdrienTech, un média consacré à l’intelligence artificielle, aux nouvelles technologies, aux sciences, à l’astronomie et à la blockchain. Il s’intéresse aux innovations qui transforment progressivement notre environnement numérique et scientifique, avec une approche accessible, documentée et indépendante.
Un commentaire
Les commentaires sont fermés.