Scandale Ledger : des wallets piégés avec une puce espionne pour voler des cryptos
Une attaque visant la chaîne d’approvisionnement de Ledger vient de révéler une menace particulièrement inquiétante pour les détenteurs de cryptomonnaies. Certains portefeuilles matériels vendus par un revendeur auraient été modifiés avec un composant électronique clandestin capable de récupérer les 24 mots permettant de restaurer un wallet. Une fois cette phrase compromise, les attaquants peuvent prendre le contrôle des fonds associés.
L’affaire soulève une question essentielle : peut-on encore faire confiance à un portefeuille physique lorsqu’un appareil authentique peut être modifié avant d’arriver entre les mains de son propriétaire ?
Une puce espionne dissimulée dans certains appareils
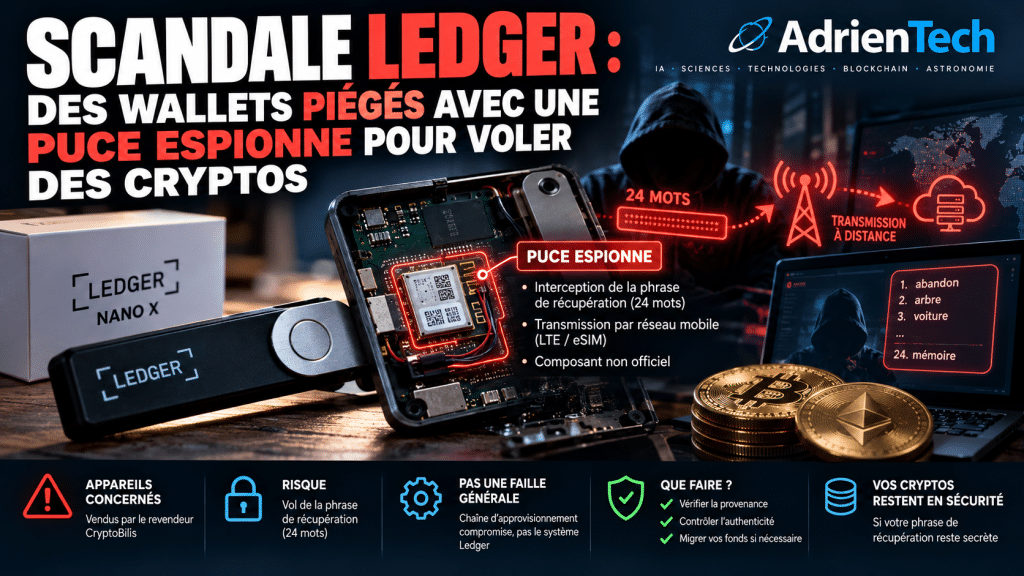
Le 13 octobre 2026, Ledger a communiqué de nouvelles informations sur des appareils compromis vendus par le revendeur CryptoBilis. Selon les éléments présentés par l’entreprise et son équipe de sécurité Donjon, certains dispositifs contenaient un composant électronique non autorisé, conçu pour intercepter des informations affichées à l’écran.
Le mécanisme est particulièrement préoccupant : pendant la configuration du portefeuille, l’utilisateur affiche sa phrase de récupération de 24 mots. Le composant clandestin pouvait alors capter ces informations et les transmettre à distance par le réseau mobile, grâce à une connexion LTE et une eSIM.
Cette méthode permet de contourner une partie des protections habituelles. Le portefeuille peut sembler fonctionner normalement, tandis qu’un composant caché compromet le secret le plus important de l’utilisateur.
Les détails techniques ont été rapportés notamment par CoinDesk et The Block.
Il faut toutefois distinguer les faits établis des estimations qui circulent sur les réseaux sociaux : le montant total des pertes et le nombre définitif de victimes n’étaient pas confirmés par Ledger au moment des premiers comptes rendus.
Pourquoi les 24 mots sont-ils aussi dangereux entre de mauvaises mains ?
Un Ledger ne conserve pas les cryptomonnaies physiquement dans l’appareil. Les actifs sont inscrits sur la blockchain. Le portefeuille matériel protège les clés cryptographiques qui permettent d’autoriser les transactions.
La phrase de récupération, généralement composée de 24 mots, constitue une sauvegarde permettant de restaurer l’accès aux comptes sur un autre appareil compatible.
C’est précisément ce qui en fait une cible privilégiée.
Si un attaquant obtient cette phrase, il peut généralement restaurer le portefeuille sur son propre équipement et transférer les actifs vers des adresses qu’il contrôle. Il n’a pas nécessairement besoin de voler l’appareil original, de connaître son code PIN ou de contourner son écran sécurisé.
La phrase de récupération doit donc être considérée comme une clé maîtresse. Elle ne doit jamais être saisie sur un ordinateur, un téléphone, un site Internet ou une application pour prétendument vérifier un compte.
Ledger le rappelle dans ses recommandations officielles contre l’hameçonnage.
Le problème ne serait pas une faille générale de Ledger
Un point mérite d’être souligné : une attaque contre des appareils modifiés ne signifie pas automatiquement que tous les portefeuilles Ledger sont compromis.
Selon les informations publiées le 13 octobre, le composant clandestin n’aurait pas modifié le système d’exploitation Ledger ni le fonctionnement du composant sécurisé chargé de protéger les opérations cryptographiques.
Le problème se situerait plutôt dans la chaîne d’approvisionnement : des appareils auraient été physiquement modifiés avant leur utilisation.
Cette distinction est importante. Elle ne rend pas l’attaque moins grave, mais elle change la nature du risque. Il ne s’agit pas nécessairement d’une vulnérabilité logicielle exploitable sur l’ensemble du parc installé, mais d’une compromission matérielle touchant certains appareils.
L’incident rappelle néanmoins qu’un produit authentique peut être détourné si un tiers intervient physiquement sur son matériel.
Pourquoi la vérification d’authenticité ne suffit-elle pas toujours ?
Ledger propose un mécanisme de vérification cryptographique destiné à confirmer qu’un appareil contient un composant sécurisé authentique. Cette vérification, appelée Genuine Check, constitue une protection importante contre les contrefaçons.
Cependant, l’affaire montre une limite possible : un appareil peut contenir un composant sécurisé authentique tout en ayant été modifié physiquement autour de celui-ci.
La vérification cryptographique de l’authenticité ne garantit donc pas nécessairement l’absence de tout ajout matériel clandestin.
Ledger recommande d’acheter les appareils directement auprès de son site officiel ou de revendeurs autorisés, puis de vérifier leur authenticité et leur état lors de la première configuration. Son guide officiel de vérification des appareils détaille les contrôles à effectuer.
Que faire si vous possédez un Ledger ?
Le risque ne justifie pas de considérer automatiquement tous les appareils comme compromis. En revanche, les personnes ayant acheté un appareil auprès du revendeur concerné doivent prendre les avertissements au sérieux.
Quelques règles essentielles permettent de réduire le risque :
- Si l’appareil provient de CryptoBilis : suivez les instructions officielles de Ledger. Si le portefeuille n’a pas encore été configuré, ne l’initialisez pas avant d’avoir obtenu des consignes de l’assistance.
- Si vous avez déjà utilisé un appareil concerné : Ledger a recommandé de transférer les actifs vers un nouveau portefeuille configuré avec une nouvelle phrase de récupération générée sur un appareil fiable.
- Ne réutilisez pas une phrase potentiellement compromise : la saisir à nouveau sur un autre appareil ne résout pas le problème.
- N’entrez jamais vos 24 mots sur un site ou dans une application : même si le message semble provenir du support technique.
- Ne suivez pas de lien reçu par message privé ou par e-mail pour sécuriser votre portefeuille : accédez directement aux canaux officiels.
Si vous pensez que votre phrase de récupération a été compromise, privilégiez une procédure de migration sécurisée et vérifiez les instructions officielles avant toute manipulation. Si des fonds ont déjà été transférés frauduleusement, conservez les adresses et les identifiants des transactions pour les transmettre aux plateformes concernées et aux autorités compétentes.
Une leçon pour toute l’industrie crypto
Cette affaire dépasse le seul cas de Ledger. Les portefeuilles matériels sont souvent considérés comme une solution de sécurité supérieure au stockage des clés sur un ordinateur connecté à Internet. Mais ils ne suppriment pas tous les risques.
La sécurité dépend aussi de la fabrication, du transport, de la distribution et de la configuration initiale. Un appareil peut être bien conçu et son logiciel correctement sécurisé, tout en étant compromis avant même sa première utilisation.
Ce constat concerne l’ensemble de l’écosystème : fabricants de wallets, distributeurs, plateformes d’échange et utilisateurs.
Il rappelle également que la propriété réelle de ses cryptomonnaies implique une responsabilité particulière. En conservant soi-même ses clés, on réduit la dépendance envers un intermédiaire, mais on doit aussi protéger les moyens qui permettent d’accéder aux fonds.
Pour approfondir ces enjeux, retrouvez également notre article sur Bitcoin et les menaces futures de l’informatique quantique, ainsi que notre analyse des agents IA et de leurs portefeuilles crypto autonomes.
La leçon de cette affaire est simple : un portefeuille matériel ne protège efficacement les cryptomonnaies que si la phrase de récupération reste secrète et si l’appareil utilisé est digne de confiance. Dans la crypto, la sécurité commence bien avant la première transaction.
À propos de l’auteur
Je suis Adrien Hassler, créateur d’AdrienTech, un média consacré à l’intelligence artificielle, aux nouvelles technologies, aux sciences, à l’astronomie et à la blockchain. Passionné par l’innovation, j’explore les technologies qui transforment notre environnement numérique et scientifique, avec l’envie de continuer à décrypter les innovations qui façonnent notre avenir.