Bitcoin face à l’ordinateur quantique : des chercheurs construisent un Lightning Network post-quantique
La menace quantique qui plane sur Bitcoin reste aujourd’hui théorique. Mais certains chercheurs préfèrent préparer le réseau avant que les ordinateurs quantiques ne deviennent suffisamment puissants pour casser les systèmes cryptographiques actuels.
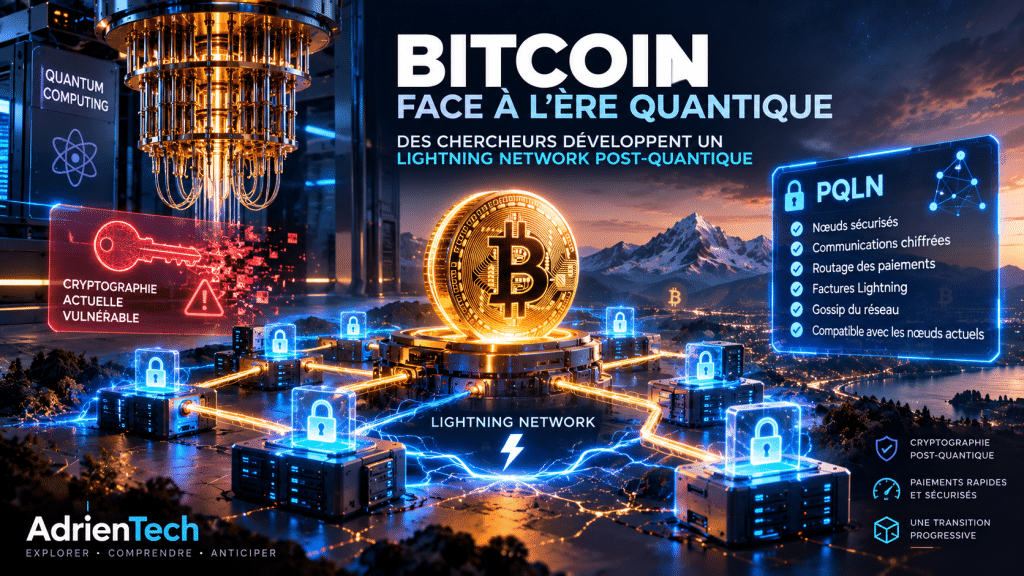
Une équipe de chercheurs américains vient ainsi de présenter PQLN (Post-Quantum Lightning Network), une implémentation destinée à protéger plusieurs composants du Lightning Network contre de futures attaques quantiques.
Le projet ne rend pas encore Bitcoin entièrement « quantum-proof ». Mais il montre qu’une partie importante de son infrastructure pourrait commencer sa transition vers la cryptographie post-quantique sans attendre une modification fondamentale de Bitcoin. (arXiv)
Pourquoi l’ordinateur quantique menace-t-il Bitcoin ?
Bitcoin repose notamment sur la cryptographie à courbes elliptiques pour permettre aux propriétaires de bitcoins de signer leurs transactions.
Un ordinateur quantique suffisamment puissant pourrait théoriquement utiliser l’algorithme de Shor pour casser ce type de cryptographie et retrouver une clé privée à partir d’une clé publique.
Nous avions déjà abordé cette question sur AdrienTech avec l’estimation d’IonQ selon laquelle une attaque contre Bitcoin pourrait devenir envisageable avec environ 20 000 qubits logiques, ainsi que dans notre article consacré aux préparatifs de BlackRock face au risque quantique sur Bitcoin.
Le MIT Digital Currency Initiative rappelle toutefois qu’un Bitcoin réellement résistant au quantique nécessiterait à terme des modifications du protocole mais aussi une migration des utilisateurs vers de nouveaux types d’adresses. (MIT Digital Currency Initiative)
C’est précisément là que PQLN apporte une approche différente.
PQLN : protéger Lightning avant même Bitcoin
Le Lightning Network est une couche construite au-dessus de Bitcoin afin de permettre des paiements rapides et peu coûteux sans inscrire chaque transaction individuellement sur la blockchain principale.
Mais Lightning utilise lui aussi plusieurs mécanismes cryptographiques vulnérables à un futur ordinateur quantique.
Dans leur étude publiée le 12 septembre 2026, les chercheurs Ahmet Kurt, Abdul-Salem Beibitkhan, Yacoub Hanna et Abdullah Aydeger expliquent qu’une mise à niveau post-quantique de Bitcoin ne suffirait pas à protéger automatiquement Lightning. (arXiv)
Ils ont donc développé PQLN afin de sécuriser plusieurs éléments fonctionnant hors de la blockchain Bitcoin :
communications entre les nœuds, gossip du réseau, factures Lightning, routage des paiements, offres et communications chiffrées.
L’étude scientifique complète est disponible sur arXiv.
Deux nouvelles armes cryptographiques
Pour construire cette protection, PQLN utilise principalement deux standards de cryptographie post-quantique : ML-DSA pour les signatures numériques et ML-KEM pour l’établissement sécurisé de clés.
Ces algorithmes reposent sur des problèmes mathématiques différents de ceux utilisés actuellement par Bitcoin et sont conçus pour résister aux attaques provenant d’ordinateurs quantiques.
Les chercheurs ont choisi une approche hybride : la cryptographie traditionnelle continue de fonctionner tandis qu’une protection post-quantique vient s’y ajouter.
Cette méthode présente un avantage important : elle permet une transition progressive sans obliger tous les utilisateurs de Lightning à modifier simultanément leur infrastructure. (arXiv)
Le système fonctionne déjà avec de vrais nœuds Lightning
PQLN n’est pas uniquement une proposition théorique.
Les chercheurs l’ont intégré à rust-lightning, une importante implémentation du Lightning Network, puis l’ont testé avec de véritables nœuds.
Le résultat est particulièrement intéressant : les nœuds équipés de PQLN peuvent continuer à communiquer avec des nœuds Lightning classiques non modifiés. Les opérations cryptographiques supplémentaires mesurées par l’équipe nécessitent au maximum environ 0,33 milliseconde. (arXiv)
La transition pourrait donc techniquement commencer avant même que l’ensemble du réseau ne soit compatible.
Le véritable problème : la quantité de données
La cryptographie post-quantique possède néanmoins un défaut important : ses clés et signatures sont généralement beaucoup plus volumineuses.
Avec ML-DSA, les chercheurs constatent que les données utilisées pour diffuser certaines informations entre les nœuds Lightning peuvent être multipliées par environ dix.
Ils ont donc également expérimenté Falcon, un autre système de signature post-quantique plus compact, qui réduit cette augmentation à environ quatre fois la quantité actuelle de données. (arXiv)
Le principal défi n’est donc pas nécessairement la puissance de calcul nécessaire pour protéger Lightning, mais plutôt la quantité supplémentaire de données que le réseau devrait transporter.
Une menace qui peut commencer avant l’arrivée de l’ordinateur quantique
PQLN s’attaque également à un problème moins connu : le « harvest now, decrypt later ».
Un attaquant peut théoriquement enregistrer aujourd’hui certaines communications chiffrées et les conserver pendant plusieurs années. Si un ordinateur quantique capable de casser leur cryptographie apparaît ensuite, ces données pourraient être déchiffrées rétroactivement.
Pour les chercheurs, cette possibilité justifie de commencer à protéger certaines communications de Lightning avant l’arrivée d’un ordinateur quantique cryptographiquement pertinent. (arXiv)
Bitcoin lui-même reste à protéger
Il faut cependant éviter une conclusion trop rapide : PQLN ne rend pas Bitcoin résistant aux ordinateurs quantiques.
Les bitcoins enregistrés sur la blockchain principale et les mécanismes cryptographiques utilisés pour signer les transactions Bitcoin restent concernés par le problème.
Le MIT estime qu’une véritable migration de Bitcoin nécessiterait au minimum une évolution du protocole ainsi que le déplacement d’une grande quantité de bitcoins vers de nouvelles adresses utilisant une cryptographie adaptée. L’institut travaille d’ailleurs sur une feuille de route consacrée spécifiquement à cette transition. (MIT Digital Currency Initiative)
C’est aussi ce qui rend le sujet particulièrement intéressant : plusieurs solutions complémentaires devront probablement coexister.
Bitcoin pourrait protéger sa couche principale tandis que Lightning protégerait indépendamment ses propres communications et paiements.
La transition post-quantique de Bitcoin commence à prendre forme
Il n’existe toujours pas aujourd’hui d’ordinateur quantique capable de casser Bitcoin à grande échelle. Le calendrier d’apparition d’une telle machine reste extrêmement incertain.
Mais le débat évolue.
Après les travaux sur la migration post-quantique de Bitcoin lui-même, voici désormais une implémentation fonctionnelle destinée au Lightning Network.
Le MIT considère également le sujet suffisamment sérieux pour travailler sur une feuille de route et identifier les modifications techniques, les compromis et les questions encore ouvertes nécessaires à une éventuelle migration de Bitcoin. (MIT Digital Currency Initiative)
L’enjeu n’est donc plus uniquement de savoir si Bitcoin pourrait un jour être menacé par un ordinateur quantique.
Une autre question devient progressivement plus importante :
Bitcoin aura-t-il terminé sa migration cryptographique avant que cette menace devienne réelle ?
Les travaux comme PQLN montrent qu’une partie de cette transition pourrait commencer bien avant d’avoir la réponse.
À propos de l’auteur
Adrien Hassler est le créateur d’AdrienTech, un média consacré à l’intelligence artificielle, aux nouvelles technologies, aux sciences, à l’astronomie et à la blockchain. Il s’intéresse aux innovations qui transforment progressivement notre environnement numérique et scientifique, avec une approche accessible et documentée.
Un commentaire
Les commentaires sont fermés.