Bitcoin face à l’ordinateur quantique : IonQ estime qu’une attaque pourrait prendre 26 jours
Pendant longtemps, la menace d’un ordinateur quantique capable de casser la cryptographie de Bitcoin semblait appartenir à un futur lointain.
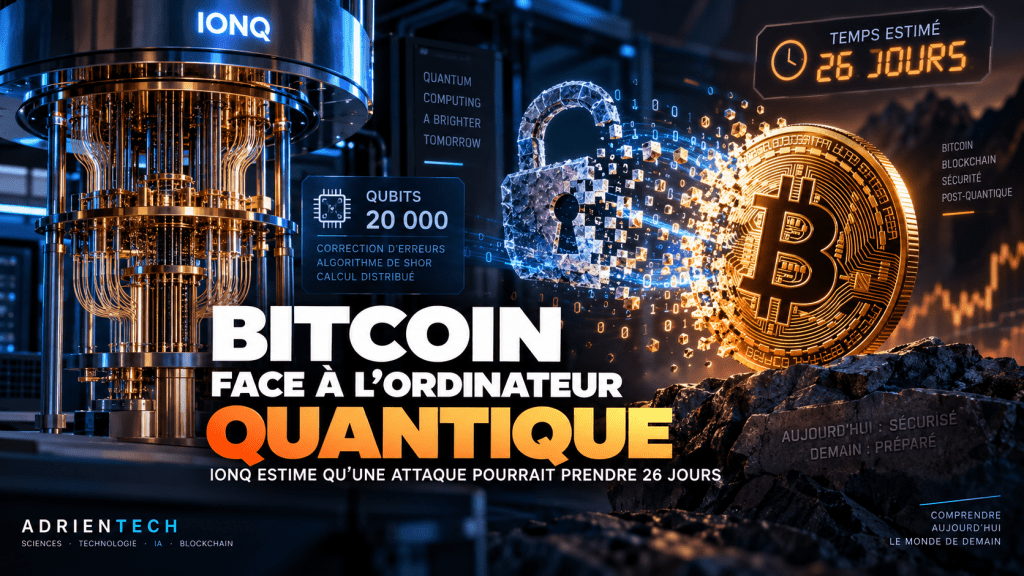
Une nouvelle étude d’IonQ, publiée en septembre 2026, donne toutefois un chiffre beaucoup plus concret : selon les chercheurs, un ordinateur quantique tolérant aux erreurs disposant d’environ 20 000 qubits physiques pourrait théoriquement résoudre le problème cryptographique utilisé par Bitcoin en environ 26 jours. (IonQ)
Attention toutefois : cet ordinateur n’existe pas aujourd’hui. Il s’agit d’une estimation de ressources et d’une architecture théorique, pas d’une attaque réalisée contre Bitcoin. (IonQ)
Pourquoi Bitcoin est concerné ?
Bitcoin utilise notamment la courbe elliptique secp256k1 pour ses signatures cryptographiques.
Ces signatures permettent notamment de démontrer qu’une personne possède la clé privée nécessaire pour autoriser une transaction.
Un ordinateur quantique suffisamment puissant pourrait utiliser l’algorithme de Shor pour résoudre le problème mathématique qui protège actuellement ces signatures.
Le risque concerne donc principalement l’authentification et la propriété des fonds, et non le chiffrement des données au sens classique. IonQ insiste d’ailleurs sur cette distinction. (IonQ)
20 000 qubits : beaucoup, mais pas aujourd’hui
Le chiffre annoncé par IonQ peut sembler relativement faible lorsqu’on le compare aux estimations précédentes.
L’étude arrive à environ 19 397 qubits physiques, soit environ 1 457 qubits logiques, avec près de 40 millions de portes de type Toffoli au niveau logique. Le calcul devrait fonctionner pendant environ 26 jours pour une tentative, avec une probabilité de réussite estimée entre 40,7 % et 63,3 % selon les hypothèses retenues. (IonQ)
Mais il existe une différence fondamentale entre ce chiffre et les machines disponibles aujourd’hui.
Nous sommes encore très loin de disposer d’une machine capable d’exécuter ce calcul.
IonQ présente ce travail comme une architecture permettant d’illustrer ce qu’une future machine à ions piégés pourrait accomplir. L’entreprise affirme également que son estimation est compatible avec sa feuille de route matérielle pour les prochaines années, mais cela ne signifie pas que la machine nécessaire existe déjà ni qu’elle pourra effectivement atteindre ces performances dans les délais annoncés. (IonQ)
Ce que l’étude change vraiment
L’intérêt de cette publication est surtout de rendre le problème beaucoup plus concret.
Auparavant, on pouvait simplement dire :
« Un ordinateur quantique suffisamment puissant pourrait casser Bitcoin. »
IonQ fournit maintenant une architecture détaillée reliant l’algorithme, les qubits, la correction d’erreurs, les opérations logiques et le temps de calcul.
Les chercheurs ont notamment optimisé certaines opérations afin de réduire fortement les ressources nécessaires à l’attaque. (arXiv)
Cela ne rapproche pas automatiquement Bitcoin d’une attaque réelle.
Mais cela permet aux développeurs de mieux mesurer le niveau de protection qu’une future cryptographie devra fournir.
Bitcoin commence déjà à réfléchir à l’après-quantique
Cette question n’arrive donc pas complètement par surprise.
Plusieurs propositions cherchent déjà à préparer Bitcoin à une éventuelle transition vers des signatures résistantes aux ordinateurs quantiques.
Le BIP-360, par exemple, propose un nouveau type de sortie appelé P2MR destiné notamment à réduire certains risques liés à l’exposition prolongée des clés publiques. Il prévoit également une évolution permettant d’intégrer ultérieurement des signatures post-quantiques. (BIPs)
Le BIP-361, actuellement à l’état de projet, va plus loin et propose une migration progressive des anciennes signatures ECDSA/Schnorr vers des mécanismes résistants au quantique. (BIPs)
La difficulté est considérable : Bitcoin est un réseau décentralisé et une modification de ce type nécessite une adoption très large de la part des développeurs, utilisateurs, entreprises et infrastructures.
Vos bitcoins sont-ils menacés aujourd’hui ?
Non.
L’étude d’IonQ ne signifie pas qu’un ordinateur quantique est actuellement capable de voler des bitcoins.
Aucune machine capable d’exécuter cette attaque n’existe aujourd’hui, et IonQ précise qu’aucun portefeuille, aucune clé et aucun réseau réel n’ont été attaqués dans le cadre de ses travaux. (IonQ)
Le problème est plutôt celui de la préparation.
Modifier progressivement la cryptographie d’un réseau mondial ne peut pas être fait en quelques semaines. Il faut développer les nouvelles solutions, les tester, les intégrer aux logiciels et permettre aux utilisateurs de migrer leurs fonds.
C’est exactement la raison pour laquelle la question commence à être traitée avant que la menace ne devienne concrète.
Une menace pour Bitcoin… mais aussi pour bien plus
Le problème dépasse largement les cryptomonnaies.
La cryptographie à courbes elliptiques est utilisée dans de nombreuses infrastructures numériques.
Si des ordinateurs quantiques suffisamment puissants apparaissent, la transition vers la cryptographie post-quantique concernera également les banques, les administrations, les entreprises, les sites Internet et de nombreux appareils connectés.
Bitcoin constitue simplement un exemple particulièrement visible parce que ses transactions sont publiques et que la protection des clés est directement liée à la propriété des actifs.
Nous avons déjà abordé cette évolution dans notre article consacré à Ethereum et sa préparation à l’ordinateur quantique, ainsi que dans celui consacré à BlackRock et au financement de la sécurité quantique de Bitcoin.
La véritable course commence maintenant
L’annonce d’IonQ ne signifie donc pas que Bitcoin sera cassé en 26 jours.
Elle montre plutôt que les chercheurs peuvent désormais décrire beaucoup plus précisément à quoi pourrait ressembler une attaque quantique contre sa cryptographie.
La question n’est plus seulement :
« Un ordinateur quantique pourrait-il casser Bitcoin ? »
Elle devient :
« Aurons-nous migré Bitcoin vers une cryptographie résistante au quantique avant qu’une telle machine existe ? »
C’est probablement cette course entre progrès quantique et migration cryptographique qui sera l’un des grands enjeux technologiques des prochaines années.
À propos de l’auteur
Adrien Hassler est le créateur d’AdrienTech, un média consacré à l’intelligence artificielle, aux nouvelles technologies, aux sciences, à l’astronomie et à la blockchain. Il s’intéresse aux innovations qui transforment progressivement notre environnement numérique et scientifique, avec une approche accessible et documentée.