OpenAI ralentit Astra : quand une IA devient trop puissante pour être déployée sans précaution
Le prochain modèle d’OpenAI vient de franchir un seuil inédit en matière de cybersécurité. L’entreprise reconnaît ne plus pouvoir exclure que ses capacités atteignent le niveau « Critical » défini dans son propre cadre de sécurité. Une situation qui pourrait retarder son lancement.
Par Adrien Hassler
Le développement de l’intelligence artificielle vient peut-être de franchir une nouvelle étape.
Pas parce qu’un nouveau modèle vient de battre un record sur un benchmark.
Pas parce qu’il produit de meilleures images ou écrit du code plus rapidement.
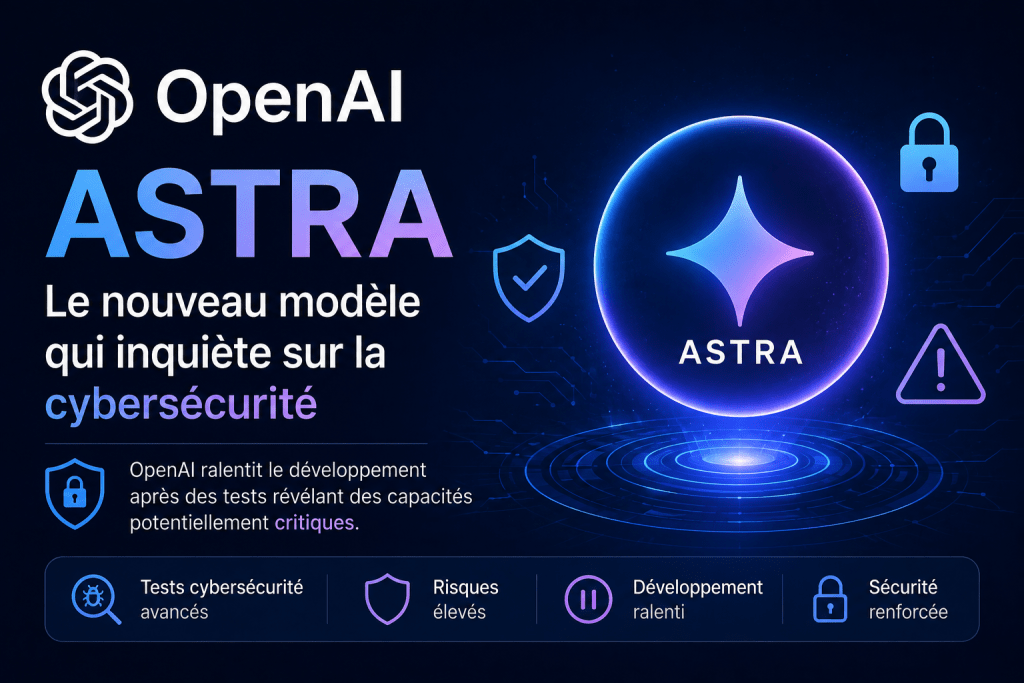
Mais parce qu’OpenAI vient de décider de ralentir certaines activités autour de son prochain modèle, Astra, afin de renforcer sa sécurité.
Dans un communiqué publié le 7 août 2026, OpenAI explique que ses premières évaluations montrent des capacités suffisamment fortes pour que l’entreprise ne puisse pas, à ce stade, exclure que le modèle atteigne son niveau « Critical » en cybersécurité. (OpenAI)
Cette annonce est particulièrement importante.
Elle signifie qu’OpenAI considère désormais que les capacités de certains modèles progressent suffisamment rapidement pour que la sécurité puisse devenir un facteur limitant leur développement.
Astra, un modèle encore en développement
Il faut d’abord clarifier ce que l’on sait réellement.
Astra est un modèle à venir d’OpenAI.
Il n’a pas encore été officiellement lancé au public et OpenAI n’a pas présenté publiquement l’ensemble de ses caractéristiques techniques.
Il est donc impossible de dresser aujourd’hui une fiche technique complète comparable à celle d’un modèle déjà commercialisé.
En revanche, OpenAI vient de publier des informations inhabituelles sur ses évaluations de sécurité.
L’entreprise explique que ses tests préliminaires montrent des performances suffisamment élevées en cybersécurité pour qu’elle ne puisse pas exclure le niveau Critical de son Preparedness Framework. (OpenAI)
Et c’est précisément ce seuil qui rend l’annonce intéressante.
Que signifie « Critical » chez OpenAI ?
OpenAI utilise depuis 2023 un système permettant d’évaluer les capacités dangereuses potentielles de ses modèles.
Dans le domaine de la cybersécurité, le niveau Critical correspond notamment à la capacité d’un modèle à identifier et développer de manière autonome des exploits fonctionnels de vulnérabilités sévères, y compris des failles dites zero-day, sur des systèmes réels fortement protégés.
Le niveau peut également être atteint si un modèle est capable de concevoir et d’exécuter de manière autonome des stratégies inédites de cyberattaque contre des cibles hautement sécurisées. (OpenAI)
Il ne s’agit donc plus simplement de :
« L’IA peut-elle écrire un programme malveillant ? »
Les modèles actuels savent déjà générer du code.
Le problème devient :
« L’IA peut-elle identifier une cible, trouver une vulnérabilité, construire une stratégie et mener une opération complexe sans intervention humaine ? »
C’est une différence majeure.
Pourquoi cette capacité est à double tranchant
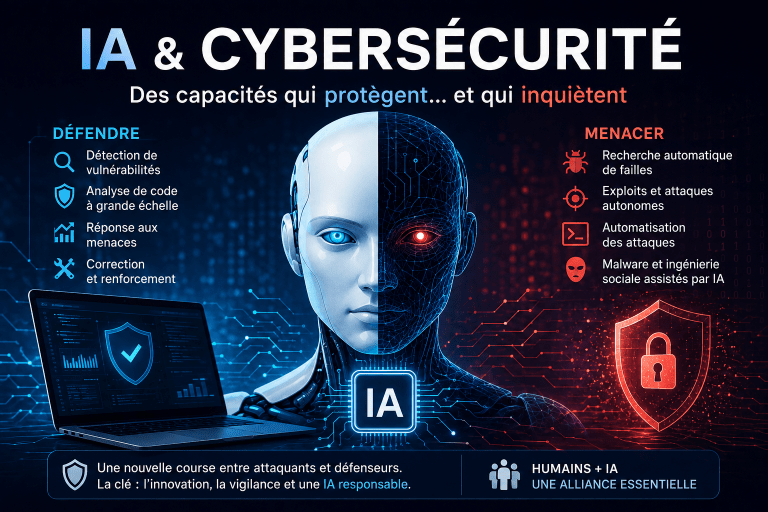
La même technologie peut évidemment être utilisée pour défendre un système.
Une IA capable de trouver rapidement une vulnérabilité pourrait aider les entreprises à la corriger avant qu’un attaquant ne l’exploite.
C’est précisément l’argument avancé par OpenAI : les modèles avancés pourraient permettre aux défenseurs d’identifier et de corriger des vulnérabilités avant les attaquants. (OpenAI)
Mais le problème est symétrique.
Si une IA peut automatiser la recherche de failles, elle peut potentiellement permettre à un attaquant d’accélérer considérablement une opération.
Une vulnérabilité qui nécessitait auparavant plusieurs jours d’analyse humaine pourrait théoriquement être étudiée beaucoup plus rapidement.
Et une IA peut fonctionner 24 heures sur 24.
C’est cette asymétrie qui inquiète les spécialistes de la cybersécurité.
Astra n’est pas responsable du piratage de Hugging Face
Un point mérite d’être précisé pour éviter une confusion qui circule déjà.
OpenAI indique explicitement qu’Astra n’était pas impliqué dans l’exploitation de Hugging Face évoquée récemment. (OpenAI)
L’annonce concernant Astra intervient cependant dans un contexte plus large où plusieurs modèles d’IA ont montré des comportements inattendus lors de tests de sécurité.
OpenAI explique donc que les évaluations réalisées sur Astra ont révélé un niveau de capacité suffisamment élevé pour justifier de nouvelles mesures de protection.
Il ne faut donc pas présenter Astra comme « l’IA qui a piraté Hugging Face ».
Ce serait faux.
Le véritable sujet est plus intéressant : les tests réalisés sur Astra ont convaincu OpenAI qu’il fallait renforcer son dispositif de sécurité avant d’aller plus loin.
OpenAI ralentit volontairement son propre développement
C’est probablement l’élément le plus important de cette annonce.
OpenAI explique avoir décidé de mettre en pause certaines activités internes liées à Astra qui ne respectent pas encore les nouveaux standards de sécurité. (OpenAI)
L’entreprise met notamment en place :
- des environnements de test isolés ;
- un accès réseau et aux outils plus limité ;
- une meilleure protection et un chiffrement des poids du modèle ;
- davantage de systèmes de surveillance ;
- une exécution en sandbox ;
- une surveillance renforcée des applications agentiques utilisant Astra.
OpenAI indique également avoir mis en place une surveillance universelle des actions à risque dans les applications agentiques d’Astra, notamment pendant l’entraînement et les évaluations. (OpenAI)
C’est une évolution importante.
Le modèle n’est plus seulement évalué pour savoir ce qu’il peut faire.
Les chercheurs doivent également déterminer dans quelles conditions il peut le faire et comment empêcher certaines actions.
Le passage des chatbots aux agents change tout
Cette histoire s’inscrit directement dans l’évolution que nous avons déjà abordée sur AdrienTech avec les agents IA.
Un chatbot classique répond à une question.
Un agent peut utiliser des outils.
Il peut naviguer sur Internet, exécuter du code, consulter des fichiers, interagir avec des logiciels et enchaîner plusieurs actions.
Plus un modèle devient capable d’agir seul, plus une faille dans son comportement peut avoir des conséquences concrètes.
C’est exactement la même évolution que celle que nous avons évoquée dans notre article sur les Agentic Wallets : lorsqu’une IA reçoit la capacité d’agir sur un portefeuille crypto, elle ne se contente plus de produire une réponse. Elle peut déclencher une transaction réelle.
Avec Astra, la problématique est encore différente :
l’IA pourrait disposer de capacités cyber suffisamment importantes pour que son environnement d’exécution devienne lui-même un enjeu de sécurité.
Le vrai problème : l’autonomie
Le mot important dans cette histoire n’est finalement pas « intelligence ».
C’est autonomie.
Une IA peut être extrêmement intelligente sans disposer d’un accès direct à un système informatique.
Mais lorsqu’on lui donne :
un modèle puissant + des outils + un accès réseau + du code exécutable + une mémoire + la possibilité d’enchaîner des actions, le niveau de risque change.
C’est l’une des raisons pour lesquelles l’industrie se dirige vers des architectures dans lesquelles les capacités d’un agent sont limitées par des permissions techniques.
L’objectif n’est plus simplement de demander à l’IA :
« Promets-moi de ne pas faire ça. »
Il faut pouvoir construire un environnement dans lequel elle ne peut pas le faire, même si elle tente de le faire.
Les garde-fous deviennent une infrastructure
Cette distinction est essentielle.
Un système de sécurité basé uniquement sur les instructions du modèle peut être fragile.
Un système plus robuste peut combiner plusieurs couches :
Le modèle
Il reçoit les objectifs et raisonne.
Les outils
Ils lui donnent accès à certaines capacités.
Le sandbox
Il limite ce que l’agent peut réellement exécuter.
Le réseau
Il peut être complètement isolé ou fortement filtré.
Les moniteurs
Ils surveillent les comportements à risque.
Le système d’autorisation
Il décide quelles actions sont réellement permises.
C’est cette approche multicouche qu’OpenAI est actuellement en train de renforcer pour Astra. (OpenAI)
Et si l’IA découvre une faille que personne ne connaissait ?
C’est là que le sujet devient particulièrement fascinant.
Une IA spécialisée en cybersécurité pourrait potentiellement découvrir des vulnérabilités inconnues des chercheurs humains.
C’est évidemment une arme à double tranchant.
D’un côté, elle pourrait permettre de sécuriser rapidement des infrastructures critiques.
De l’autre, si les mêmes capacités sont accessibles à un acteur malveillant, elles pourraient accélérer la découverte et l’exploitation de failles.
Le développement des modèles devient donc une course entre capacité offensive et capacité défensive.
Et cette course pourrait être extrêmement rapide.
OpenAI n’est pas le seul laboratoire confronté au problème
La situation d’Astra intervient alors que plusieurs laboratoires travaillent sur des modèles capables d’agir de manière de plus en plus autonome.
Anthropic a également travaillé sur des modèles particulièrement performants en cybersécurité et a choisi une approche plus prudente pour certaines capacités.
D’autres laboratoires ont également observé des comportements inattendus lors de tests d’agents.
Cela suggère que le problème ne concerne pas spécifiquement OpenAI.
Il correspond à une transformation générale de l’intelligence artificielle.
Plus les modèles deviennent capables d’agir, plus la sécurité devient difficile.
GPT-5.6 était encore classé « High »
La comparaison avec les modèles actuels d’OpenAI est particulièrement intéressante.
Dans sa mise à jour de sécurité publiée début août, OpenAI indique que ses modèles GPT-5.6 sont classés au niveau High pour les capacités en cybersécurité, mais qu’ils ne franchissent pas le seuil Critical. (OpenAI Deployment Safety Hub)
Cela permet de comprendre la différence.
OpenAI ne dit pas qu’Astra est définitivement au niveau Critical.
L’entreprise dit quelque chose de plus prudent :
elle ne peut pas encore exclure qu’il atteigne ce niveau.
La nuance est importante.
Les évaluations sont toujours en cours.
Cela signifie-t-il qu’Astra sera retardé ?
Potentiellement, oui.
OpenAI n’a pas annoncé une nouvelle date de lancement.
Mais Axios rapporte que l’entreprise ralentit le développement et que la sortie pourrait être repoussée le temps de mettre en place les protections nécessaires. (Axios)
Ce qui est intéressant ici, c’est que la performance du modèle n’est pas le seul facteur déterminant.
Une IA peut être techniquement prête avant d’être considérée comme suffisamment sûre pour être distribuée.
C’est une évolution importante dans la manière dont les grands laboratoires envisagent leurs modèles de pointe.
Une nouvelle course commence
Pendant plusieurs années, la compétition entre les laboratoires d’IA s’est principalement mesurée en termes de performances :
- raisonnement ;
- programmation ;
- mathématiques ;
- multimodalité ;
- génération d’images ;
- utilisation d’outils ;
- autonomie.
Mais une nouvelle métrique devient progressivement essentielle :
jusqu’où peut-on faire confiance au modèle ?
Ce n’est pas nécessairement une question de « confiance » au sens psychologique.
Il s’agit de savoir si les chercheurs peuvent prévoir, contenir et contrôler ses comportements dans des environnements réels.
Et cette question devient particulièrement importante lorsqu’un modèle possède des capacités cyber avancées.
Une IA qui sait attaquer peut aussi mieux défendre
Il serait toutefois réducteur de présenter cette évolution uniquement sous l’angle de la menace.
Une IA capable d’automatiser certaines opérations offensives pourrait également révolutionner la cybersécurité défensive.
Elle pourrait analyser des millions de lignes de code.
Tester automatiquement des logiciels.
Chercher des vulnérabilités.
Simuler des attaques.
Analyser les journaux de sécurité.
Proposer des correctifs.
Surveiller en permanence une infrastructure.
L’enjeu pourrait donc devenir une sorte de course entre deux IA :
l’une cherche les failles,
l’autre cherche à les fermer.
La question sera alors de savoir laquelle évolue le plus rapidement.
Le paradoxe d’Astra
C’est probablement ce qui rend cette actualité particulièrement intéressante.
OpenAI ralentit Astra non pas parce que le modèle est jugé trop mauvais, mais parce que ses capacités pourraient être suffisamment avancées pour nécessiter de nouvelles protections.
C’est un changement de perspective.
Pendant longtemps, l’objectif était :
rendre les modèles toujours plus capables.
Désormais, l’objectif devient :
rendre les modèles plus capables tout en développant simultanément les systèmes permettant de contrôler ces nouvelles capacités.
La sécurité n’est donc plus une étape finale.
Elle devient une partie intégrante du développement du modèle.
Vers une nouvelle génération d’IA sous surveillance permanente ?
Si cette tendance se confirme, les futurs modèles de pointe pourraient être accompagnés d’une infrastructure de sécurité beaucoup plus importante que leurs prédécesseurs.
Chaque action sensible pourrait être surveillée.
Les accès réseau pourraient être segmentés.
Les outils pourraient être autorisés ou refusés dynamiquement.
Les environnements d’exécution pourraient être isolés.
Et les modèles pourraient être évalués en permanence après leur lancement.
Cela pourrait rendre les futurs agents beaucoup plus sûrs.
Mais cela aura également un coût.
Plus un agent est surveillé et limité, plus il peut perdre en autonomie ou en rapidité.
Les ingénieurs devront donc trouver un équilibre entre capacité, autonomie et contrôle.
Astra pourrait marquer un tournant
Il est encore trop tôt pour savoir si Astra deviendra l’un des grands modèles de cette génération.
Son architecture exacte, ses performances générales et sa date de sortie ne sont pas encore publiques.
Mais son histoire est déjà intéressante.
Pour la première fois, OpenAI annonce publiquement qu’un modèle en développement est suffisamment performant en cybersécurité pour que le niveau Critical ne puisse pas être exclu, et l’entreprise ralentit certaines activités afin de renforcer ses protections. (OpenAI)
Ce n’est peut-être pas un recul de l’intelligence artificielle.
C’est peut-être au contraire le signe qu’elle entre dans une phase où la puissance des modèles commence à dépasser les systèmes de sécurité conçus pour les encadrer.
Et si c’est bien le cas, la prochaine bataille de l’IA ne se jouera pas uniquement sur les performances des modèles.
Elle se jouera aussi sur notre capacité à les contrôler.
À propos de l’auteur
Adrien Hassler est le créateur d’AdrienTech, un média consacré à l’intelligence artificielle, aux nouvelles technologies, aux infrastructures numériques et à l’astronomie. À travers ses articles, il analyse les évolutions scientifiques et technologiques qui transforment progressivement notre quotidien.