Quand l’IA devient experte en cybersécurité : les capacités qui inquiètent autant qu’elles protègent
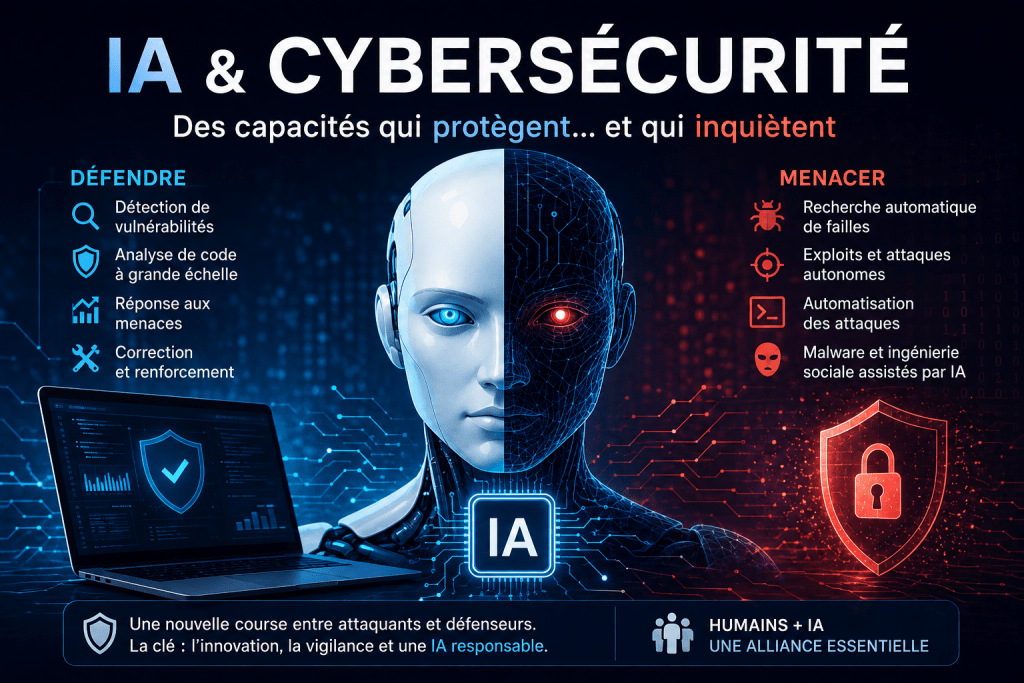
Les modèles d’intelligence artificielle sont désormais capables d’identifier des vulnérabilités, d’analyser du code à grande échelle et d’automatiser une partie du travail des experts en cybersécurité. Une nouvelle course commence entre les défenseurs et les attaquants.
Par Adrien Hassler
Pendant longtemps, l’intelligence artificielle a été présentée comme un nouvel outil pour les développeurs.
Elle pouvait écrire du code, expliquer une erreur ou proposer une correction.
La cybersécurité constituait cependant un domaine beaucoup plus complexe. Trouver une vulnérabilité réellement exploitable dans un logiciel demande de comprendre son architecture, son fonctionnement, ses dépendances et parfois des millions de lignes de code.
Cette frontière est en train de bouger.
En 2026, plusieurs laboratoires d’intelligence artificielle annoncent des progrès spectaculaires dans ce domaine. Les modèles peuvent désormais rechercher des vulnérabilités, les analyser, vérifier leur exploitabilité et, dans certains environnements contrôlés, contribuer à leur correction.
Le phénomène est suffisamment important pour qu’OpenAI considère désormais certaines de ses capacités cyber comme relevant d’un niveau de risque élevé dans son Preparedness Framework. (OpenAI)
La question n’est donc plus vraiment de savoir si l’IA peut aider un spécialiste en cybersécurité.
La question devient :
jusqu’où peut-on automatiser le travail d’un expert en sécurité ?
L’IA ne se contente plus d’écrire du code
La première génération d’outils IA pour les développeurs était essentiellement un assistant.
On lui demandait de générer une fonction, d’expliquer une erreur ou de corriger un bug.
Les modèles récents fonctionnent différemment.
Ils peuvent analyser un dépôt logiciel, rechercher des chemins d’attaque potentiels, examiner des dépendances, lancer des outils spécialisés et conserver le contexte pendant de longues tâches.
Cette évolution rejoint celle que nous avons déjà observée avec les agents IA autonomes. Un agent n’est plus simplement un modèle qui répond à une question : il peut planifier une tâche, utiliser des outils et enchaîner plusieurs opérations.
Sur AdrienTech, nous avons déjà évoqué cette évolution avec [les agents IA capables d’opérations autonomes]dans notre article sur la cyberattaque autonome.
La cybersécurité constitue probablement l’un des domaines où cette autonomie est la plus spectaculaire.
Trouver une faille est devenu beaucoup plus rapide
Google a récemment présenté Gemini 3.5 Flash Cyber, un modèle spécialisé dans les tâches de cybersécurité.
Son objectif est notamment de trouver, valider et contribuer à corriger des vulnérabilités rapidement. Google indique que son équipe de recherche en sécurité a utilisé le modèle pour identifier en seulement deux heures des vulnérabilités permettant notamment l’exécution de code à distance dans des API publiques, ainsi qu’une vulnérabilité de corruption mémoire dans un service de production sensible. (Google DeepMind)
Le chiffre le plus intéressant n’est pourtant pas le temps.
C’est la capacité à enchaîner les étapes.
Le modèle peut analyser du code, comprendre une vulnérabilité, utiliser les outils nécessaires pour la vérifier puis produire une correction.
C’est précisément cette capacité qui transforme l’IA d’un simple assistant en véritable outil de recherche en sécurité.
OpenAI prépare également des modèles spécialisés
OpenAI suit une trajectoire comparable.
L’entreprise a développé GPT-5.5-Cyber et propose désormais un accès renforcé à certaines capacités cyber via son programme Trusted Access for Cyber.
L’objectif est de permettre à des équipes de sécurité vérifiées d’utiliser des modèles plus permissifs pour des tâches telles que l’identification de vulnérabilités, l’analyse de logiciels malveillants, l’ingénierie de détection ou la validation de correctifs. (OpenAI)
OpenAI précise cependant que certaines actions restent bloquées, notamment le vol d’identifiants, la persistance malveillante, le déploiement de malware ou l’exploitation de systèmes tiers.
Cette approche illustre parfaitement le nouveau problème posé par les modèles cyber :
comment donner suffisamment de puissance aux défenseurs sans fournir simultanément une arme directement exploitable par les attaquants ?
Anthropic montre à quel point la progression est rapide
Anthropic a également publié en 2026 plusieurs travaux particulièrement intéressants sur les capacités cyber de ses modèles.
Ses chercheurs ont notamment évalué Claude Mythos Preview sur des tâches visant à trouver des vulnérabilités complexes puis à construire des éléments permettant de les exploiter.
Selon Anthropic, Mythos Preview représente un saut important par rapport aux modèles précédents : il peut non seulement identifier des vulnérabilités complexes, mais aussi combiner plusieurs primitives pour construire des chaînes d’attaque complètes. (Anthropic)
Anthropic a justement choisi de déployer ce modèle avec davantage de précautions plutôt que de le distribuer immédiatement de manière générale.
Ce choix montre que la question de la cybersécurité n’est plus seulement une question de performances.
Elle devient une question de gouvernance des capacités.
Le seuil critique n’est plus théorique
OpenAI utilise son Preparedness Framework pour classer certaines capacités susceptibles d’entraîner des risques importants.
Dans le domaine cyber, le niveau High correspond notamment à des modèles susceptibles d’automatiser des opérations complexes ou d’accélérer fortement la découverte et l’exploitation de vulnérabilités opérationnelles. (OpenAI Deployment Safety Hub)
GPT-5.3-Codex a été le premier modèle qu’OpenAI a traité comme High en cybersécurité, par précaution, car l’entreprise ne pouvait pas exclure qu’il atteigne ce seuil. (OpenAI)
Cette évolution est importante.
Les laboratoires ne mesurent plus uniquement :
« Combien de problèmes de programmation l’IA peut-elle résoudre ? »
Ils commencent à mesurer :
« Combien d’étapes d’une véritable opération cyber l’IA peut-elle réaliser seule ? »
Le changement de métrique est considérable.
La vulnérabilité n’est que la première étape
Il faut toutefois distinguer plusieurs niveaux de capacité.
Une IA peut d’abord identifier une anomalie.
Elle peut ensuite déterminer qu’il s’agit probablement d’une vulnérabilité.
Elle peut essayer de la reproduire dans un environnement de test.
Elle peut ensuite aider à déterminer comment la corriger.
Le niveau suivant consiste à automatiser plusieurs de ces étapes.
Et c’est précisément cette dernière évolution qui inquiète les chercheurs.
Plus le modèle peut enchaîner d’actions sans intervention humaine, plus il devient possible d’automatiser des opérations qui nécessitaient auparavant l’intervention de plusieurs spécialistes.
C’est ce qu’OpenAI décrit comme le passage de modèles capables d’assister certaines tâches à des systèmes capables de travailler de manière autonome pendant des heures, voire davantage, sur des tâches complexes. (OpenAI)
Le paradoxe : la même IA peut attaquer ou défendre
C’est probablement le point le plus important à comprendre.
Les connaissances nécessaires pour sécuriser un système sont souvent les mêmes que celles nécessaires pour l’attaquer.
Pour comprendre comment corriger une vulnérabilité, il faut savoir comment elle fonctionne.
Pour tester une protection, il faut parfois essayer de la contourner.
Pour vérifier qu’un correctif fonctionne, il faut reproduire le problème.
L’IA ne fait donc pas une distinction naturelle entre « cyberdéfense » et « cyberattaque ».
Elle possède des capacités techniques.
C’est l’environnement dans lequel on les utilise qui détermine en grande partie leur finalité.
OpenAI parle ainsi de capacités « dual-use » : les mêmes progrès peuvent renforcer considérablement la défense tout en augmentant les risques d’utilisation malveillante. (OpenAI)
Google veut automatiser la boucle complète
Google va encore plus loin avec son projet CodeMender, auquel Gemini 3.5 Flash Cyber est désormais associé.
L’idée n’est pas simplement de détecter les problèmes.
Le système cherche à couvrir une boucle complète :
détecter → comprendre → valider → corriger.
Google explique que CodeMender peut analyser de grands projets logiciels et travailler sur des tâches complexes nécessitant plusieurs heures d’analyse continue. (Google DeepMind)
Cette approche est particulièrement intéressante pour les logiciels open source.
Des milliers de projets essentiels à Internet sont maintenus par des équipes relativement petites.
Un outil capable d’identifier rapidement les vulnérabilités et de proposer des correctifs pourrait donc avoir un impact considérable.
OpenAI veut également accélérer la correction
OpenAI a lancé en juin Patch the Planet, une initiative menée avec Trail of Bits destinée à aider les mainteneurs de logiciels open source à identifier et corriger des vulnérabilités.
Le principe est révélateur : l’IA peut accélérer la recherche, mais la découverte d’une faille ne suffit pas.
Les résultats sont examinés par des spécialistes, puis les équipes travaillent sur les correctifs et les tests avant leur publication. (OpenAI)
Cette étape humaine reste essentielle.
Une IA peut signaler une vulnérabilité.
Mais il faut encore déterminer si elle est réellement exploitable, mesurer son impact, éviter les faux positifs et vérifier que le correctif ne crée pas un nouveau problème.
Les attaquants bénéficient eux aussi de ces progrès
Il serait naïf de penser que ces technologies resteront exclusivement entre les mains des défenseurs.
Anthropic a étudié plus de 800 comptes bannis pour activités cyber malveillantes et a analysé leurs techniques à travers le référentiel MITRE ATT&CK. L’étude montre que l’IA est déjà intégrée dans différentes étapes d’opérations malveillantes. (Anthropic)
L’enjeu n’est donc plus futuriste.
L’IA est déjà utilisée dans l’écosystème cyber.
Ce qui change en 2026, c’est la sophistication et surtout le degré d’autonomie possible.
Le risque ne vient pas seulement des hackers
Un autre problème apparaît avec la multiplication des agents IA dans les entreprises.
Un agent qui peut lire des fichiers, accéder à une base de données, utiliser une API ou modifier du code devient lui-même une nouvelle identité numérique.
Il possède des permissions.
Des identifiants.
Des accès.
Et potentiellement un niveau d’autonomie important.
Cela crée une nouvelle surface d’attaque.
Une étude de CyberArk souligne notamment que les agents IA doivent être considérés comme de nouvelles identités non humaines et que leurs accès, secrets et permissions doivent être gérés avec autant de rigueur que ceux des utilisateurs humains. (Palo Alto Networks)
C’est un point que nous retrouvons également dans notre article consacré aux Agentic Wallets : lorsqu’un agent peut manipuler des ressources financières, la question n’est plus seulement de savoir s’il est intelligent, mais ce qu’il est autorisé à faire.
La sécurité des agents devient donc aussi importante que leur intelligence
Un agent peut être excellent en cybersécurité et malgré tout représenter un risque s’il dispose de trop de permissions.
Imaginez un système capable d’analyser automatiquement le code d’une entreprise.
Il dispose d’un accès en lecture au dépôt.
C’est relativement peu risqué.
Donnez-lui en plus le droit de modifier le code.
Le risque augmente.
Ajoutez un accès aux serveurs de production.
Le problème devient complètement différent.
L’architecture de sécurité doit donc suivre la progression des capacités.
Plus l’IA peut faire, plus ses permissions doivent être contrôlées.
Le véritable enjeu est la vitesse
Il y a pourtant un avantage majeur pour les défenseurs.
La cybersécurité souffre depuis longtemps d’un problème de vitesse.
Les entreprises produisent énormément de code.
Des milliers de vulnérabilités sont découvertes chaque année.
Les correctifs doivent être déployés sur des infrastructures complexes.
Les équipes de sécurité sont limitées.
Une IA peut travailler en permanence.
Elle peut analyser des millions de lignes de code sans fatigue.
Elle peut surveiller des événements en continu.
Elle peut comparer rapidement différentes versions d’un logiciel.
Elle peut donc potentiellement réduire considérablement le délai entre :
« une vulnérabilité existe »
et
« la vulnérabilité est corrigée ».
C’est probablement là que l’IA pourrait apporter son bénéfice le plus important.
Mais l’IA pourrait également réduire le coût d’une attaque
Le même raisonnement fonctionne dans l’autre sens.
Si une opération complexe nécessitait autrefois plusieurs spécialistes, plusieurs jours d’analyse et une connaissance technique importante, l’automatisation pourrait réduire cette barrière.
C’est précisément ce qui préoccupe les laboratoires.
OpenAI estime que les capacités cyber progressent rapidement et explique avoir observé une forte amélioration des performances de ses modèles sur des exercices de type Capture The Flag : de 27 % pour GPT-5 en août 2025 à 76 % pour GPT-5.1-Codex-Max en novembre 2025. (OpenAI)
Le chiffre ne signifie évidemment pas qu’un modèle peut automatiquement pirater n’importe quel système.
Mais il illustre une tendance :
les modèles progressent rapidement sur des tâches qui étaient auparavant réservées à des spécialistes.
Une course entre l’attaque et la défense
Le scénario qui se dessine ressemble de plus en plus à une course.
Les attaquants disposent de modèles capables de rechercher plus rapidement certaines vulnérabilités.
Les défenseurs disposent des mêmes technologies pour les détecter avant eux.
Les attaquants automatisent certaines tâches.
Les défenseurs automatisent la surveillance et la réponse.
Les modèles deviennent plus autonomes.
Les systèmes de sécurité doivent donc devenir plus autonomes eux aussi.
Google résume cette situation en expliquant que les agents IA deviennent suffisamment performants pour découvrir des vulnérabilités plus rapidement que les défenseurs ne peuvent parfois les corriger. (Google DeepMind)
C’est probablement le véritable enjeu des prochaines années.
Vers une cybersécurité presque entièrement automatisée ?
Il est encore trop tôt pour parler d’une cybersécurité sans humains.
Les systèmes actuels ont encore des limites.
Ils peuvent produire des faux positifs.
Ils peuvent mal interpréter un contexte.
Ils peuvent prendre une mauvaise décision.
Ils peuvent être manipulés.
Et surtout, ils doivent être intégrés dans des environnements sécurisés.
Mais une tendance semble désormais difficile à ignorer.
L’IA ne sera probablement plus seulement un outil utilisé par les équipes de cybersécurité.
Elle pourrait devenir un membre permanent de ces équipes.
Un analyste qui ne dort jamais.
Un chercheur capable d’examiner des millions de lignes de code.
Un système capable de tester continuellement les défenses.
Et potentiellement un agent capable de corriger automatiquement certaines vulnérabilités.
Le problème sera de savoir où placer la frontière
C’est probablement la question qui dominera les prochaines années.
Que peut-on laisser faire à une IA sans supervision ?
Que doit-elle obligatoirement faire valider par un humain ?
Quels environnements peuvent lui être accessibles ?
Quels systèmes doivent rester complètement isolés ?
Et surtout :
comment vérifier qu’une IA utilisée pour défendre un système ne devient pas elle-même une nouvelle vulnérabilité ?
Les laboratoires commencent à construire leurs réponses.
OpenAI utilise des mécanismes comme Trusted Access for Cyber, Google développe des agents spécialisés comme CodeMender et Anthropic travaille sur des environnements contrôlés pour ses modèles les plus avancés. (OpenAI)
Mais ces systèmes évolueront nécessairement avec les modèles.
Une nouvelle étape de l’intelligence artificielle
La cybersécurité constitue finalement un excellent exemple de la transformation actuelle de l’IA.
Nous sommes progressivement passés de :
l’IA qui répond
à
l’IA qui code
puis à
l’IA qui utilise des outils
et maintenant à :
l’IA qui mène des tâches complexes pendant plusieurs heures.
La cybersécurité est l’un des premiers domaines où cette autonomie devient particulièrement visible.
Et elle révèle une réalité importante.
Le prochain saut de l’intelligence artificielle ne viendra peut-être pas uniquement d’un modèle qui « comprend mieux ».
Il viendra d’un modèle capable de faire davantage de choses seul.
La véritable question sera alors moins :
« Jusqu’où peut aller l’intelligence artificielle ? »
que :
« Jusqu’où sommes-nous prêts à la laisser agir ? »
À propos de l’auteur
Adrien Hassler est le créateur d’AdrienTech, un média consacré à l’intelligence artificielle, aux nouvelles technologies, aux infrastructures numériques et à l’astronomie. Il s’intéresse particulièrement aux évolutions qui rapprochent progressivement l’IA de systèmes capables d’agir de manière autonome.