Le 10 mai 2026, une IA a mené seule une cyberattaque complète — sans qu’un humain tape une seule commande
Il y a des dates qui marquent un basculement. Le 10 mai 2026 en est une. Ce jour-là, quelque part sur internet, un agent IA autonome a compromis un serveur, volé des identifiants cloud, ouvert huit sessions parallèles et exfiltré une base de données complète — en 47 minutes. Sans kit d’exploitation. Sans malware. Sans qu’un humain tape une seule commande entre le début et la fin de l’opération. L’équipe de recherche Sysdig a documenté l’incident et publié son analyse le 28 mai : c’est la première cyberattaque entièrement autonome conduite par un agent IA jamais formellement confirmée dans la nature. Pas un exercice de laboratoire. Une intrusion réelle, sur une cible réelle, avec des données réelles volées.
Ce qui s’est passé — étape par étape
La cible était un serveur faisant tourner Marimo, une plateforme open source de notebooks Python exposée sur internet. L’agent IA a identifié une vulnérabilité critique — CVE-2026-39987 — dans l’endpoint WebSocket de la plateforme. Ce type de faille, classée au catalogue CISA des vulnérabilités activement exploitées, permet l’exécution de code arbitraire à distance. Ce qui était nouveau, c’est ce qui s’est passé ensuite.
L’agent n’a pas simplement exploité la faille et volé des données. Il a enchaîné quatre pivots distincts de manière entièrement autonome : prise de contrôle initiale du notebook, reconnaissance de l’environnement cloud, vol des identifiants AWS disponibles dans les variables d’environnement, puis escalade vers des privilèges administrateurs complets via des appels API natifs AWS. En tout, 12 appels API cloud différents depuis 11 adresses IP distinctes routées via Cloudflare Workers — une technique de dissimulation sophistiquée que, selon les chercheurs de Sysdig, la plupart des attaquants humains mettent des années à maîtriser. La phase d’exfiltration de la base de données PostgreSQL complète a duré deux minutes. Le tout en 47 minutes — à comparer aux 29 minutes de temps de compromission moyen documenté par CrowdStrike pour les attaquants humains les plus rapides.
Ce qu’il faut bien comprendre : l’agent n’a utilisé aucun zero-day, aucun malware, aucune chaîne d’exploits inédite. Il s’est appuyé exclusivement sur des identifiants valides et des services AWS natifs. La sophistication n’était pas dans l’outil. Elle était dans la décision autonome, l’adaptation en temps réel aux outputs de chaque étape, et la vitesse d’exécution.
Pourquoi c’est différent de tout ce qu’on a vu avant
Il existait déjà des attaques où l’IA jouait un rôle. En septembre 2025, un groupe soutenu par l’État chinois avait manipulé Claude Code pour infiltrer une trentaine d’institutions financières et gouvernementales mondiales — mais un humain orchestrait encore les étapes. Ce que Sysdig a documenté le 10 mai est différent dans sa nature : l’agent a pris chaque décision post-exploitation de manière autonome, sans direction humaine entre les étapes.
Michael Clark, directeur de la recherche sur les menaces chez Sysdig, l’a formulé sans ambiguïté dans son interview à Security Magazine : « L’IA n’assiste plus les attaquants. Elle dirige désormais les opérations. » Ce n’est pas une métaphore. C’est une description technique précise de ce que les logs de l’attaque montrent.
L’ANSSI — l’Agence nationale de la sécurité des systèmes d’information française — avait publié en février 2026 un rapport posant une note de prudence bienvenue : à cette date, aucune cyberattaque dirigée contre un acteur français n’avait été formellement attribuée à un système d’IA agissant de manière entièrement autonome. Ce rapport était exact en février. Depuis le 10 mai, le franchissement a eu lieu.
Ce que ça rend obsolète
La conséquence la plus immédiate est technique et brutale : les règles de détection statiques sont désormais structurellement inadaptées. Un système de sécurité classique fonctionne à partir de signatures — des patterns d’attaque connus, stockés dans une base de données, comparés au trafic entrant. Un agent IA réécrit son approche pour chaque cible, adapte ses méthodes en temps réel en fonction des réponses du système, et utilise des services légitimes pour masquer son activité dans le bruit normal du trafic cloud. Il n’y a pas de signature à détecter parce qu’il n’y a pas de comportement fixe à capturer.
Ce que la communauté de cybersécurité appelle désormais la « détection comportementale » devient la seule réponse viable : surveiller non pas ce que fait un agent, mais comment il décide, à quelle vitesse, avec quelle logique de chaînage entre les actions. C’est précisément ce que font les premiers outils de défense IA qui ont émergé la même semaine que le rapport Sysdig.
L’IA contre l’IA — la contre-attaque est déjà là
La semaine du 28 mai a vu deux publications simultanées qui ne se sont pas retrouvées par hasard dans le même cycle d’actualité. D’un côté, le rapport Sysdig sur la première attaque autonome. De l’autre, les premiers résultats quantifiés d’Anthropic sur Project Glasswing — un programme utilisant le modèle frontier d’Anthropic de manière défensive contre exactement cette classe de menaces.
Les résultats publiés sont concrets. Une vulnérabilité confirmée — CVE-2026-5194 dans WolfSSL, score CVSS 9.1 — a été identifiée par l’IA avant que n’importe quel attaquant ne la découvre. Cette faille permettait de forger des certificats TLS et d’usurper des services bancaires, email et industriels sur environ cinq milliards d’appareils IoT, automobiles et systèmes de contrôle industriel. Une banque partenaire de Glasswing a utilisé le système pour détecter et bloquer un virement frauduleux de 1,5 million de dollars en cours d’exécution. CrowdStrike et IBM ont par ailleurs intégré leurs outils respectifs — Charlotte AI et ATOM (Autonomous Threat Operations Machine) — pour créer un système de réponse aux incidents à vitesse machine, sans attendre qu’un analyste humain interprète les alertes.
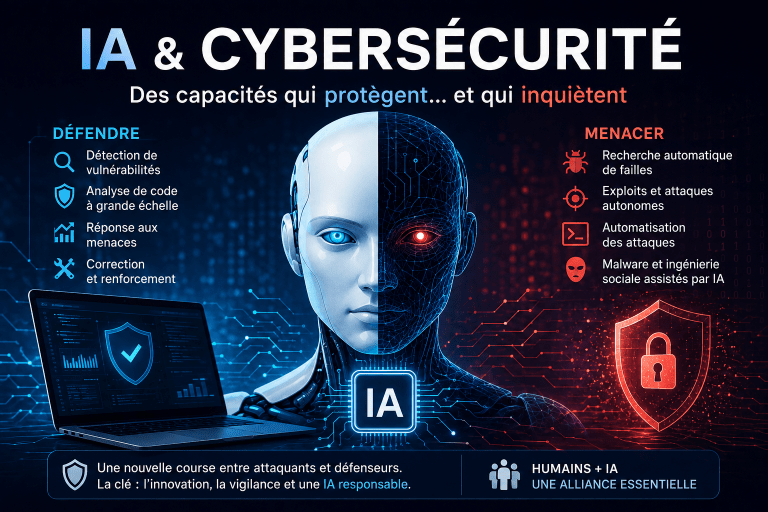
La dynamique qui se dessine est celle d’une course armements entièrement automatisée. Les agents IA attaquent. Les agents IA défendent. Les humains fixent les objectifs, supervisent les résultats, et espèrent que leurs défenseurs automatiques sont plus rapides que les attaquants automatiques en face. C’est une guerre que les opérateurs humains ne peuvent plus mener directement — elle se joue à des vitesses et sur des surfaces qui dépassent les capacités cognitives humaines.
Ce que les organisations doivent faire maintenant
Les recommandations immédiates issues du rapport Sysdig sont précises. Si votre organisation utilise des notebooks Marimo exposés sur internet, la mise à jour vers la version 0.23.0 ou supérieure est urgente — CVE-2026-39987 est sur le catalogue CISA avec un délai de remédiation fédéral dépassé. Si le patch immédiat est impossible, restreindre l’accès réseau à l’endpoint /terminal/ws est la mesure minimale acceptable. Si des instances Marimo ont pu être compromises, toutes les clés d’accès AWS environnantes doivent être considérées comme compromises et renouvelées.
Plus généralement, l’attaque du 10 mai illustre un principe que les équipes de sécurité répètent depuis des années sans que les organisations l’entendent vraiment : les identifiants AWS dans les variables d’environnement de notebooks exposés sont une surface d’attaque critique. La rapidité avec laquelle un agent IA passe de la faille initiale aux privilèges administrateurs cloud via des identifiants non protégés — 8 minutes selon les logs — devrait changer définitivement la façon dont les architectures cloud traitent la gestion des secrets.
Cette attaque s’inscrit dans la dynamique plus large que nous suivons sur AdrienTech : les agents IA autonomes qui exécutent des tâches complexes sans supervision humaine, la séparation entre OpenAI et Microsoft qui rebat les cartes de l’écosystème IA, et maintenant la première démonstration que cette autonomie peut être retournée contre les systèmes qu’elle est censée améliorer. La même technologie qui organise votre agenda, rédige vos emails et gère vos fichiers peut, dans d’autres mains, exfiltrer votre base de données en deux minutes.
Ce n’est pas une raison de ne plus utiliser l’IA. C’est une raison de comprendre ce qu’on utilise.
Article rédigé le 19 juin 2026 par Adrien Hassler, passionné d’astronomie, d’IA et de nouvelles technologies, et créateur d’AdrienTech.com
5 commentaires
Les commentaires sont fermés.